Cấu hình bảo vệ dữ liệu
Điều chỉnh việc dùng AI theo chính sách dữ liệu của tổ chức.
Trước khi bắt đầu
Hướng dẫn này nằm hoàn toàn trên xdev.asia. Khi thực hiện, dùng tài khoản trong workspace AI Studio của tổ chức có quyền với tính năng này. Ảnh chụp dùng workspace minh họa; tên và dữ liệu là ví dụ.
Nhận biết màn hình
Điều chỉnh việc dùng AI theo chính sách dữ liệu của tổ chức.
Bước 1
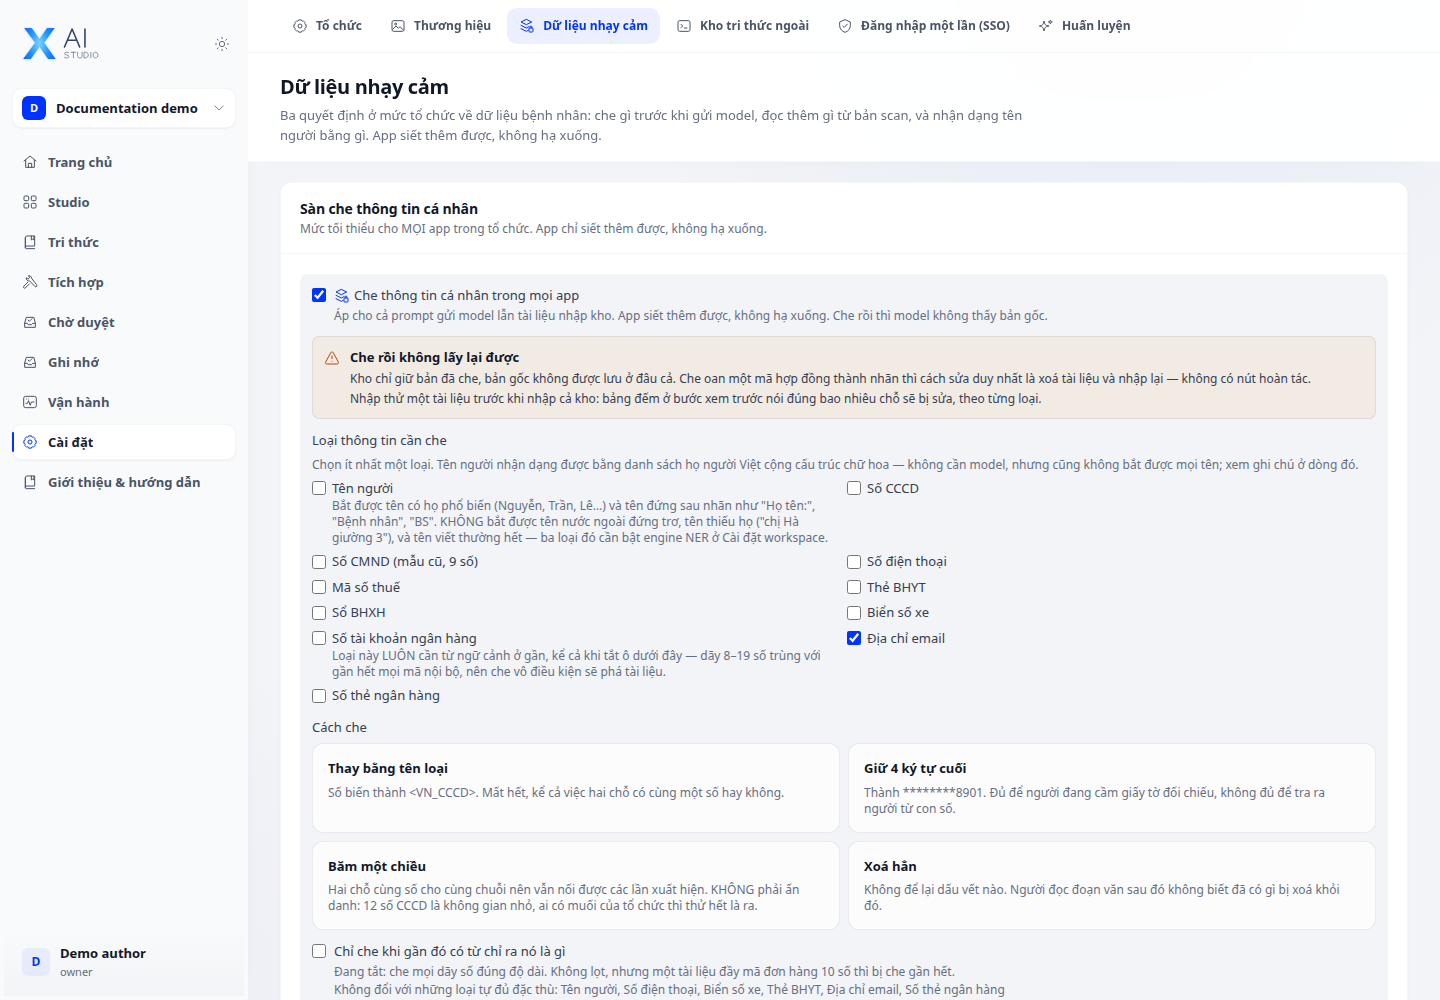
Mở Cài đặt → Bảo vệ dữ liệu để xem mức nhạy cảm và chính sách PII, OCR, xử lý dữ liệu được cung cấp.
Bước 2
Kiểm tra địa chỉ kết nối bên ngoài tại Tích hợp → Công cụ → Egress. Chỉ cho phép địa chỉ cần thiết cho tích hợp đã được duyệt.
Bước 3
Thử bằng dữ liệu mẫu không nhạy cảm và kiểm tra hành vi thực tế. Nếu thao tác bị chặn, cùng quản trị viên kiểm tra mức nhạy cảm, đích nhà cung cấp và chính sách đang áp dụng.
Kiểm tra kết quả
Chính sách đã lưu vẫn hiện khi tải lại. Dùng đầu vào mẫu không nhạy cảm để kiểm tra hành vi có hiệu lực trước khi áp dụng với dữ liệu thật.
PII, OCR và nhãn dữ liệu
Phân biệt nhận diện/che dữ liệu cá nhân với đọc chữ từ tài liệu bằng OCR. Chọn chính sách khi xử lý lỗi, mức nhạy cảm và cấu hình dịch vụ theo nhu cầu. Kiểm tra cả trường hợp dữ liệu được phép và bị chặn bằng mẫu kiểm thử.